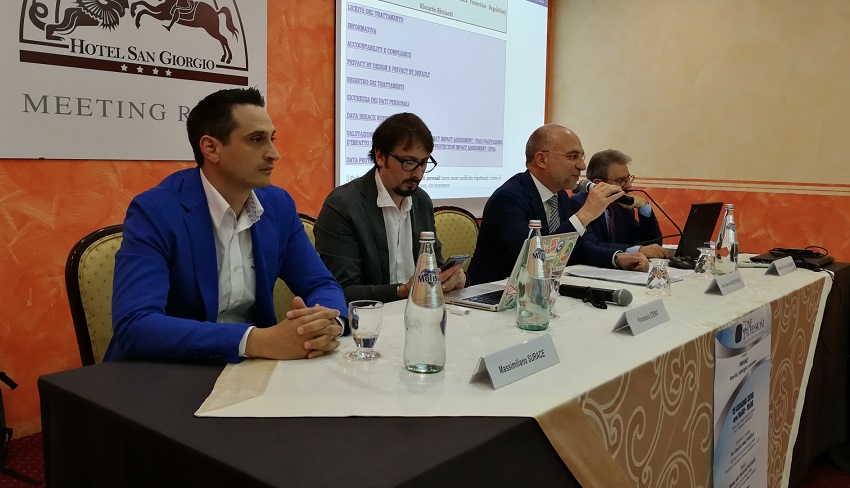
In vigore dallo scorso 25 maggio, il Regolamento UE 2016/679, noto come GDPR (General Data Protection Regulation) rappresenta, in queste settimane, un tema caldo. La normativa, predisposta dal diritto europeo sulla gestione e la sicurezza dei dati personali è, infatti, ancora suscettibile di adeguamento e la pubblicazione del decreto che chiarirà più di qualche aspetto è differita al 21 agosto 2018. Tuttavia sono operative le norme sugli adempimenti e sulle sanzioni. 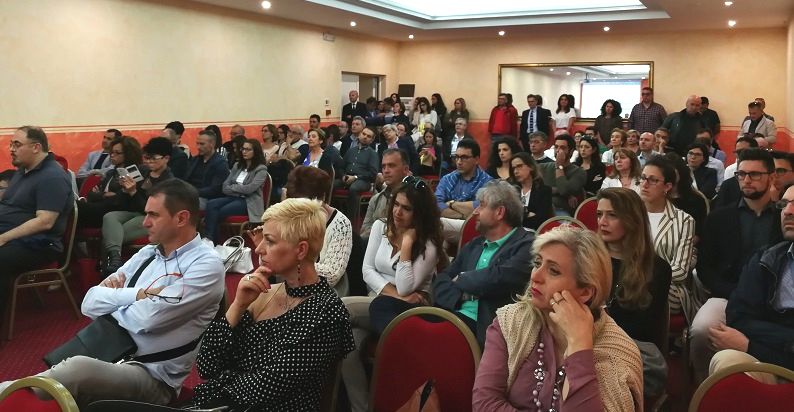 Di tutto questo si è discusso nel convegno organizzato a Campobasso da Confprofessioni Molise, che si è soffermata su privacy, novità ed obblighi del nuovo percorso per cittadini, pubbliche amministrazioni ed imprese. Tra gli obiettivi, inoltre, quello di armonizzare un mercato unico digitale attraverso servizi innovativi, applicazioni e software. Ad introdurre e moderare i lavori l’avvocato Giacinto Macchiarola che si è brevemente soffermato su alcuni aspetti giuridici ricordando le sanzioni salate previste per gli inadempienti “Per garantire la continuità – ha sottolineato – sono stati fatti salvi per un periodo transitorio i provvedimenti e le autorizzazioni generali del Garante che saranno oggetto di un successivo riordino, nonché i codici deontologici vigenti”. Il presidente di Confprofessioni Molise, Riccardo Ricciardi, ha rimarcato l’importanza del rispetto del Codice sulla Privacy, prestando attenzione ad associazioni ed imprese e ribadendo che gli adempimenti devono essere commisurati alla diversa tipologia di destinatari. “Per le piccole e medie imprese – ha detto – è previsto che il Garante promuova modalità semplificate di adempimento degli obblighi del titolare del trattamento dei dati personali”. Poi una panoramica sugli aspetti tecnici del Regolamento affidata a Francesco Steno, consulente di sicurezza informatica che ha parlato dettagliatamente di tutela dei dati e a Massimiliano Surace, amministratore unico di una società di elaborazione dati che fa fatto chiarezza sulle figure di titolare, rappresentante e Dpo. Proprio in merito al Dpo, la normativa prevede l’obbigo di designarlo quando: il trattamento è effettuato da un’autorità o da un organismo pubblici, eccettuate le autorità giurisdizionali quando esercitano le loro funzioni giurisdizionali; le attività principali del titolare o del responsabile del trattamento richiedono il monitoraggio regolare e sistematico degli interessati su larga scala; le attività principali del titolare o del responsabile consistono nel trattamento, su larga scala, di categorie particolari di dati personali di cui all’articolo 9 o di dati relativi a condanne penali e a reati di cui all’articolo 10.